Slovensko čelí novej ruskej hrozbe, následky uvidíme všetci. Susedná krajina už na ňu doplatila

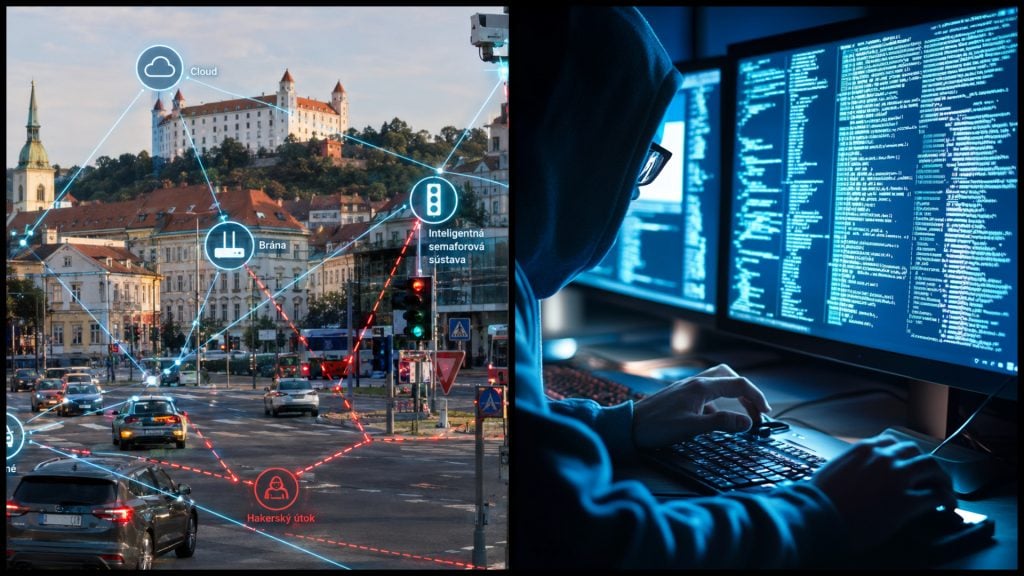
Európa čelí čoraz bezprostrednejším kybernetickým hrozbám, no odpoveď na otázku, či sú jej členské štáty pripravené spoločne sa brániť, je z roka na rok zložitejšia. Zatiaľ čo titulky európskych denníkov v posledných mesiacoch ovládli správy o fyzických hrozbách, akým bol napríklad ruský plán bombového útoku na letisku Lipsko-Halle, v tieni sa odohráva iná, omnoho masívnejšia vojna.
Dostaň Fontech do svojich Google odporúčaní
Pridať ako preferovaný zdroj Fontech, odkaz sa otvorí v novom okneKaždý deň sú proti Európskej únii vedené hybridné útoky, ktorých obrovský počet by mal vyvolávať vážne obavy. Pre Slovensko, ktoré leží priamo na východnom krídle EÚ, to platí dvojnásobne, pričom pohľad na našich severných susedov by nám mal slúžiť ako ten najhlasnejší bezpečnostný budíček.
Poľsko pod paľbou ruských hackerov
Poľsko sa v posledných rokoch stalo doslova testovacím digitálnym bojiskom, pričom najčerstvejší kyberútok sa zameral na zákazníkov faktúrovacej služby, upozorňuje TVPWorld.
Ako pre portál EUobserver uviedol hovorca poľského kybernetického velenia Przemek Lipczyński, krajina zaznamenala v roku 2024 vo svojich vojenských sieťach a systémoch 4 200 kybernetických incidentov.
V roku 2025 toto číslo drasticky vyskočilo na 7 100. Len za minulý rok poľské bezpečnostné systémy zablokovali štyri milióny phishingových e-mailov, ktoré cielili priamo na vojakov a pracovníkov obrany.
Ak takémuto masívnemu obliehaniu čelí Poľsko, je naivné myslieť si, že Slovensko s jeho strategickou polohou a prepojenou infraštruktúrou zostáva bokom. Ako varuje Jamila Boutemeur z európskej kybernetickej agentúry, vyvíjajúce sa technológie znamenajú, že ruské kybernetické útoky nepoznajú žiadne hranice. Z Európy sa v podstate stal jednotný trh pre hackerov.
Európska únia vybudovala svoju bezpečnostnú architektúru okolo Agentúry EÚ pre kybernetickú bezpečnosť (ENISA) so sídlom v Aténach a dvadsiatich siedmich národných agentúr. So zvyšujúcou sa úrovňou ruských hrozieb však tento systém naráža na staré známe európske problémy.
Európsky dvor audítorov v septembri potvrdil, že hoci štruktúra a architektúra existujú, chýba ochota a dôvera na efektívny protiúder. Hlavnou slabinou Únie, a teda aj slabinou, ktorá priamo ohrozuje slovenské inštitúcie, je nedostatočné zdieľanie informácií. Zodpovednosti zostávajú rozdelené medzi národné vlády a európske inštitúcie, pričom od agentúry ENISA sa žiada, aby robila viac s mimoriadne obmedzenými zdrojmi.
Informujemy, że na stronie https://t.co/nsw9ubfzpp opublikowaliśmy zaktualizowaną wersję komunikatu dotyczącego incydentu bezpieczeństwa wykrytego 28.09.2026. Prosimy o zapoznanie się z nowymi informacjami.
— fakturownia (@fakturownia) October 1, 2026
Tento roztrieštený systém je podľa českej europoslankyne Markéty Gregorovej nielen nefunkčný, ale predovšetkým plytvajúci. Slovenské aj európske firmy dnes čelia absurdnej byrokracii, keď ich šesť rôznych európskych právnych aktov núti nahlasovať ten istý incident rôznym úradom.
Následky kyberútokov si všimneme všetci
Zatiaľ čo dva orgány EÚ často monitorujú tie isté hrozby, útočníci využívajú naplno potenciál moderných technológií. Podľa expertov už súčasná agentúra ENISA so svojimi približne 106 zamestnancami kapacitne vôbec nestačí na problémy roku 2026, pričom ako hlavný nový faktor, ktorý radikálne mení pravidlá hry, uvádzajú prudký nárast schopností umelej inteligencie.
Tieto hrozby už dávno nevyskakujú len na obrazovkách počítačov, ale majú tvrdé fyzické dopady. Poľsko v zime na prelome rokov 2025 a 2026 zažilo mimoriadne rozsiahle bezpečnostné incidenty, ktoré takmer viedli k masívnemu výpadku elektrickej energie.
Toto je mrazivé varovanie pre slovenskú kritickú infraštruktúru a energetickú sieť pred blížiacimi sa chladnými mesiacmi prelomu rokov 2026 a 2027. Ak krajina s tak masívnym a pokročilým kybernetickým velením, aké má Poľsko, len s vypätím síl odvrátila katastrofu, slovenské elektrárne, nemocnice a štátna správa musia byť v maximálnej pohotovosti, pretože útoky sa dnes prelievajú aj do ovplyvňovania volieb, online regrutovania sabotérov či riadenia dronov.
Bývalý šéf kybernetického velenia poľských ozbrojených síl, generál Karol Molenda, otvorene hovorí o tom, že ich krajina musela radikálne zmeniť svoju kultúru tajnostkárstva. Z prísneho bezpečnostného princípu vedieť len to najnutnejšie prešli na akútnu potrebu zdieľať informácie.
Slovensko by si tento prístup malo okamžite osvojiť, pretože zatajovanie kybernetických incidentov z obavy o reputáciu nahráva iba útočníkom.
Ďalšia diera v obrane Slovenska
Krajiny ako Poľsko však aktívne budujú masívne kybernetické velenia a testujú svoju obranu na miliónoch phishingových útokov, kým Slovensko na tomto fronte rapídne zaostáva. Našou najväčšou slabinou je kritický nedostatok kvalifikovaných odborníkov a alarmujúco podfinancovaná infraštruktúra štátnej správy.
Zatiaľ čo slovenský súkromný sektor a bankovníctvo udržiavajú vysoký bezpečnostný štandard, verejné inštitúcie, nemocnice a regionálne samosprávy často bežia na zastaraných systémoch, čo sa nám už stihlo aj vypomstiť. Tento technologický dlh, umocnený nízkym platovým ohodnotením štátnych IT špecialistov, vytvára priepastné bezpečnostné vákuum.
V slovenskom kyberpriestore sme v posledných rokoch videli jasné dôkazy tejto zraniteľnosti. Mementom je incident z jesene 2022, kedy rozsiahly kybernetický útok paralyzoval interný systém Národnej rady SR, čo viedlo k úplnému prerušeniu parlamentnej schôdze. Rovnako bolestivé bolo ochromenie služieb verejného Katastrálneho portálu či devastačné ransomvérové útoky na slovenské nemocnice, ktoré ohrozili poskytovanie zdravotnej starostlivosti.
Hrozbou nie je len Rusko
Zatiaľ čo Rusko predstavuje hlučnú a deštruktívnu hrozbu, poľský generál varuje pred ďalším, oveľa tichším nebezpečenstvom, ktorým je Čína. Čínske útoky možno nie sú také intenzívne, no ich hardvér je už dávno všadeprítomný v európskych telekomunikáciách a kritickej infraštruktúre.

Brániť sa proti tomu je politicky oveľa zložitejšie. Kým z Ruska sa po plnej invázii na Ukrajinu stal izolovaný vyvrheľ, Čína je stále formálne vnímaná ako partner EÚ, a to aj napriek jej rozsiahlej skrytej špionáži.
Krajiny ako Nemecko sú pre obrovské množstvo čínskych technológií vo svojich železničných či telekomunikačných sieťach mimoriadne zraniteľné. Pre Slovensko, ktoré neustále modernizuje svoje siete, to predstavuje kľúčovú dilemu, do akej miery pustiť ázijské technológie do svojho digitálneho krvného obehu.
Pripravované revízie európskych kybernetických predpisov by mohli Európskej komisii poskytnúť väčšiu právomoc označiť poskytovateľov komerčných služieb z tretích krajín za nedôveryhodné subjekty.
Členské štáty by tak mohli byť prinútené odstrániť ich zo svojich národných sietí. Vzhľadom na to, koľko Čína už investovala do európskej siete prostredníctvom spoločností ako Huawei a ZTE, a pre rozdielne prístupy štátov ako Nemecko a Poľsko, však zostáva otázne, či nás nové zákony reálne ochránia.
Čítajte viac z kategórie: Cyber
Ďakujeme, že čítaš Fontech. V prípade, že máš postreh alebo si našiel v článku chybu, napíš nám na redakcia@fontech.sk.
Teraz čítajú
Američania stavili na nezvyčajný zdroj energie. Takýto jadrový reaktor svet ešte nevidel

Rockstar môže mať oveľa väčší problém, než sa zdalo. Hra GTA 6 je údajne už v rukách viacerých ľudí

Vedci našli náhradu za lítium. Táto batéria sa nabije za 3 minúty a vydrží 60 000 cyklov

Herný notebook sa mu zahrieval na 90°C. Hráč využil jednoduchý trik a schladil ho o 15°C

Windows má vážny problém. Hackeri môžu získať úplnú kontrolu nad počítačom
NAJČÍTANEJŠIE ZO STARTITUP

Černák sa priznal k mafiánskej poprave spred 31 rokov. Súd rozhodol o jeho treste
Tradičný výrobca po 34 rokoch zatvára závod, prepúšťa 487 ľudí. Jeho produkty majú Slováci v kúpeľniach
Štát zasiahol do cien benzínu a nafty. Od dnes platí nové pravidlo pre čerpacie stanice
Ikonická značka zmenila logo. Tradičný výrobca je na trhu 105 rokov, výrobu má v Michalovciach
Pokuta cez 8 000 eur: Slováci si chybne myslia, že komín stačí čistiť raz ročne
- 24 hod
- 48 hod
- 7 dní
-
- V kinách pohorel, online je obrovský hitom. Akčný veľkofilm ovládol celosvetovú sledovanosť
- Ukrajinské F-16 narazili na väčší problém než Rusi. Až polovica z nich je mimo služby
- Majú zásoby 100 miliárd m³. Slovensko môže získať nový veľký zdroj plynu, spustia ho už čoskoro
- Má 1 113 koní a dojazd 1 770 km. Obor od známej značky mieri do predaja za nízku cenu
- Prelom pre elektromobily sa blíži. Batérie novej generácie budú ľahšie a lacnejšie, chce ich aj VW
-
- Majú zásoby 100 miliárd m³. Slovensko môže získať nový veľký zdroj plynu, spustia ho už čoskoro
- Všetci ich chcú vidieť. Streamovacia služba zažíva historický nával divákov
- Má 1 113 koní a dojazd 1 770 km. Obor od známej značky mieri do predaja za nízku cenu
- Prelom pre elektromobily sa blíži. Batérie novej generácie budú ľahšie a lacnejšie, chce ich aj VW
- Sylvester Stallone sa vracia ako mafián. Seriálový megahit sa čoskoro vráti, príde aj úplne nový projekt
-
- Majú zásoby 100 miliárd m³. Slovensko môže získať nový veľký zdroj plynu, spustia ho už čoskoro
- Volkswagen prekvapil cenou. Nový elektrický sedan stojí len 11 000 eur a má dojazd 555 km
- Netflix ovládla nová česká komédia. V kinách ju skoro nikto nevidel
- Všetci ich chcú vidieť. Streamovacia služba zažíva historický nával divákov
- Má 1 113 koní a dojazd 1 770 km. Obor od známej značky mieri do predaja za nízku cenu
Volkswagen prepustí až 100-tisíc ľudí. Z Nemecka napriek tomu zazneli prekvapivé slová
Európa čakala veľký solárny prepad. Zatmenie ukázalo, prečo veľké číslo pre Slovensko neplatilo
Výrobcom počítačov a mobilov končí obľúbený trik. EÚ prísne skoncuje s falošnou ekológiou
Má stáť zelená energia 120 eur za MWh? ÚRSO označil zelenú energiu za drahý omyl, pravda je iná
Európa chcela odstrihnúť Putina, deje sa však opak. Dovoz ruského LNG prudko vzrástol
USA chystajú vesmírny štít za 160 miliárd eur. Prvý ostrý zásah príde v roku 2029
Mochovce dosiahli kľúčový míľnik. Štvrtý blok už rozbehol jadrovú reakciu
NAJČÍTANEJŠIE ZO STARTITUP
Černák sa priznal k mafiánskej poprave spred 31 rokov. Súd rozhodol o jeho treste
Tradičný výrobca po 34 rokoch zatvára závod, prepúšťa 487 ľudí. Jeho produkty majú Slováci v kúpeľniach
Štát zasiahol do cien benzínu a nafty. Od dnes platí nové pravidlo pre čerpacie stanice
Ikonická značka zmenila logo. Tradičný výrobca je na trhu 105 rokov, výrobu má v Michalovciach