POZOR: Slovensko je na zozname nového bankového malvéru. Útočníci používajú prefíkanú metódu

Bankovú aplikáciu otvoríš ako vždy, zobrazí sa ti skutočný číselník a zadáš PIN. Aplikácia ho prijme, prihlási ťa do účtu a na obrazovke sa nestane nič podozrivé. Napriek tomu môže byť kód v tej chvíli už v rukách útočníka.
Dostaň Fontech do svojich Google odporúčaní
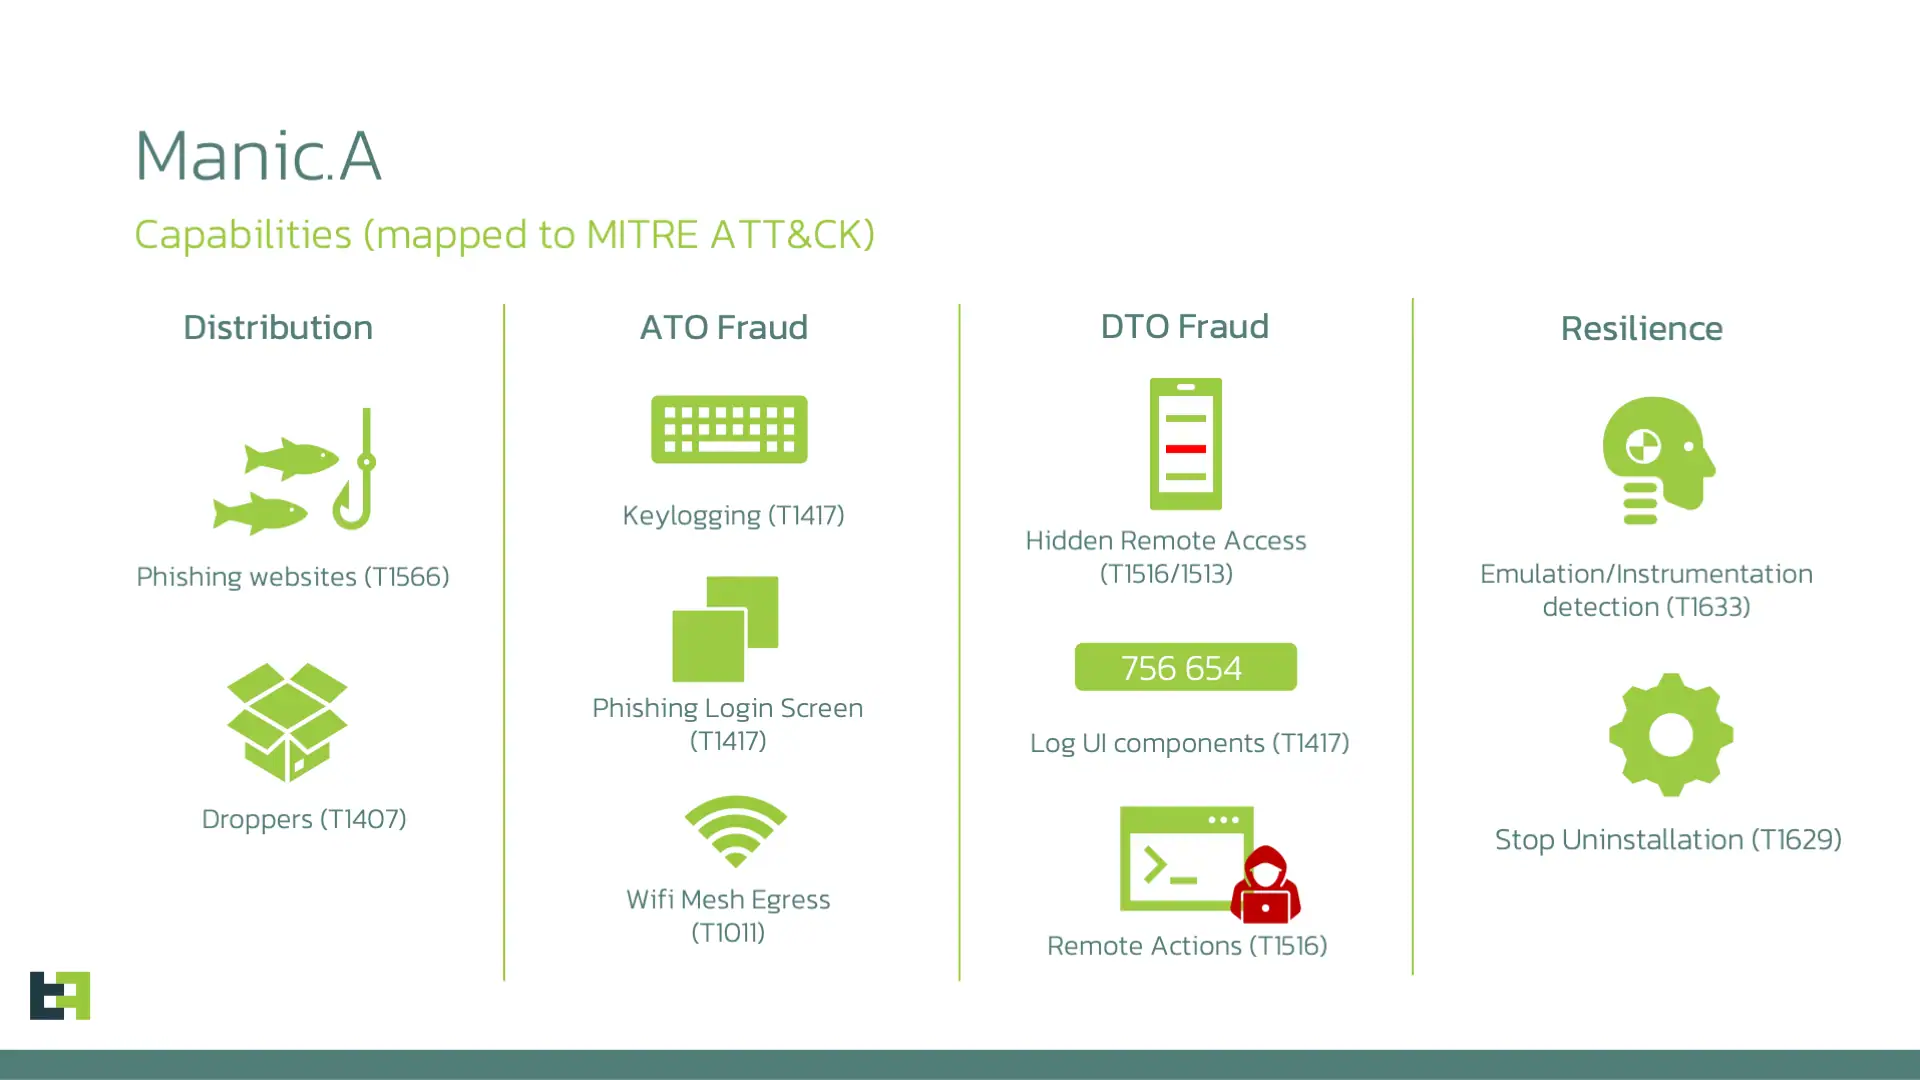
Pridať ako preferovaný zdroj Fontech, odkaz sa otvorí v novom oknePresne na tomto princípe funguje jedna z najzaujímavejších schopností nového Android malvéru Manic, ktorý odhalil bezpečnostný tím ThreatFabric. Výskumníci ho opisujú ako zmes bankového trójskeho koňa a mobilného spyware. Nezameriava sa pritom iba na financie. Dokáže sledovať obrazovku, čítať citlivý text, zbierať správy a notifikácie či umožniť vzdialené ovládanie napadnutého zariadenia.
ThreatFabric identifikoval 169 balíkových identifikátorov aplikácií, ktoré Manic sleduje. Patria medzi ne banky, platobné služby, kryptomenové peňaženky a burzy, autentifikátory, komunikátory, prehliadače, e-mailové aplikácie aj vládne a eID služby.
V zozname krajín sú pri bankových aplikáciách aj pri kategórii vládnych a eID služieb výslovne uvedené slovenské aplikácie. Výskumníci však nezverejnili dôkaz, že by na Slovensku prebiehala masová kampaň, ani počet slovenských obetí. Samotná prítomnosť v zozname cieľov preto ešte neznamená, že klienti konkrétnej slovenskej banky už boli napadnutí.
PIN kradne zo skutočnej bankovej aplikácie
Klasické bankové trójske kone často fungujú pomerne priamočiaro. Nad skutočnou aplikáciou zobrazia falošnú prihlasovaciu obrazovku, ktorá vyzerá ako banka, a údaje zadané používateľom odošlú útočníkovi. Manic dokáže používať prekrytia tiež, pri samotnom odchytení bankového PIN-u však ide ďalej.
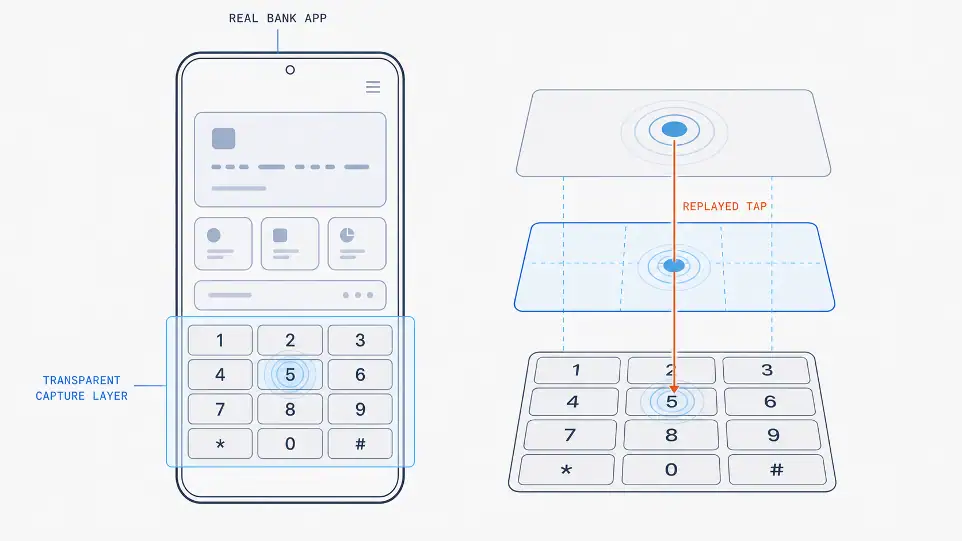
ThreatFabric opisuje mechanizmus označený ako pinPadOverlay. Keď malvér rozpozná číselnú klávesnicu v cieľovej aplikácii, nad jej tlačidlá položí prakticky neviditeľnú vrstvu. Dotyk používateľa najskôr zaznamená a následne ho cez služby prístupnosti systému Android odošle na rovnaké miesto v skutočnej aplikácii.
Výsledok je nepríjemne nenápadný. Ak ťukneš na číslo 5, Manic si dotyk uloží a potom ho zopakuje na skutočnom tlačidle čísla 5. Banková aplikácia teda dostane správny vstup a pokračuje, akoby sa nič nestalo. Používateľ nemusí vidieť falošný formulár, chybovú hlášku ani zvláštne presmerovanie.
Malvér má aj druhú funkciu označenú autoEnterPin. Tá už smeruje na uzamknutú obrazovku Androidu a dokáže skúsiť použiť predtým získaný PIN alebo gesto. Kým prvá technika údaje odchytáva pri používaní banky, druhá môže operátorovi pomôcť dostať sa späť do uzamknutého zariadenia.
Práve tu sa ukazuje, prečo je zneužitie funkcií prístupnosti také nebezpečné. Android ich vytvoril preto, aby mohli aplikácie pomáhať ľuďom so zdravotným znevýhodnením a v oprávnených prípadoch čítať obsah obrazovky či vykonávať interakcie za používateľa. Google preto pri aplikáciách z neznámych zdrojov niektoré citlivé nastavenia obmedzuje a upozorňuje, že prístup k Accessibility môže aplikácii umožniť čítať obrazovku a komunikovať s inými aplikáciami v mene používateľa.
Nejde iba o bankový PIN
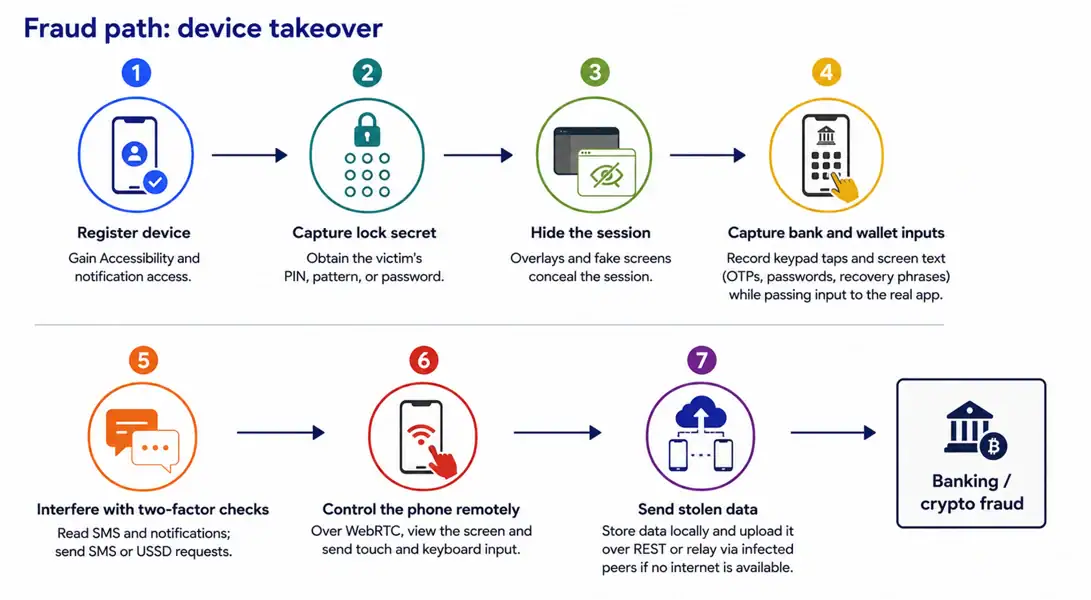
Manic by bol vážnou hrozbou už len ako nástroj na odchytávanie bankových údajov. Jeho možnosti sú však širšie. Po získaní prístupu k službám prístupnosti a notifikáciám môže fungovať ako používateľský keylogger. ThreatFabric zistil, že zachytený text dokonca triedi podľa typu. Rozlišuje napríklad heslá, prihlasovacie údaje do e-mailu, štvormiestne až šesťmiestne SMS kódy, údaje z uzamknutej obrazovky či text, ktorý môže zodpovedať obnovovacej fráze kryptomenovej peňaženky.
Pri zázname si uchová aj informáciu o tom, z ktorej aplikácie text pochádzal, kedy ho zachytil a či ho používateľ zadal ručne alebo prostredníctvom automatického dopĺňania. Malvér dokáže exportovať SMS správy, históriu hovorov, kontakty, notifikácie či vybrané súbory. Medzi jeho príkazmi sa nachádza získanie polohy, vytvorenie snímky obrazovky, odoslanie SMS alebo vzdialené uzamknutie zariadenia.
Cez WebRTC môže operátor sledovať obrazovku a ovládať telefón na diaľku. Manic pritom vie svoju aktivitu skrývať za čiernu plochu, falošnú obrazovku alebo imitáciu aktualizácie. Výskumníci uvádzajú, že prekrytím môže schovať dokonca niektoré systémové dialógy pri udeľovaní oprávnení.
V zozname príkazov sa objavuje dokonca pokus o vypnutie Google Play Protect prostredníctvom automatizovaného ovládania používateľského rozhrania. Neznamená to, že Manic dokáže ochranu prelomiť na každom telefóne, ukazuje to však, aký dôležitý je pre útočníkov prístup k ovládaniu obrazovky.
Telefón môže byť offline a dáta napriek tomu odídu
Najnezvyčajnejšou funkciou Manicu je spôsob, akým sa snaží dostať ukradnuté údaje zo zariadenia bez priameho pripojenia k riadiacemu serveru. Ak napadnutý telefón nemá internet, zozbierané údaje nemusí okamžite stratiť. Manic ich zašifruje pomocou AES-GCM a uloží do lokálnej fronty. Potom v okolí hľadá ďalšie zariadenie infikované rovnakým malvérom, ktoré prístup na internet má.
Na komunikáciu vie využiť Wi-Fi Direct, klasické Bluetooth spojenie aj Bluetooth Low Energy. Ak vhodný telefón nájde, balík mu odovzdá a druhé zariadenie ho pošle ďalej smerom k infraštruktúre útočníkov. Predvolená konfigurácia podľa ThreatFabric počíta dokonca s maximálne štyrmi takýmito preskokmi.
Dôležité je nezamieňať túto funkciu so šírením vírusu cez Bluetooth. ThreatFabric neuvádza, že by sa Manic automaticky infikoval z jedného telefónu na druhý podobne ako počítačový červ. Relay funguje medzi zariadeniami, ktoré už Manic obsahujú.
Práve preto však obyčajné vypnutie mobilných dát alebo odpojenie telefónu od Wi-Fi nemusí pri napadnutom zariadení automaticky znamenať, že ukradnuté informácie zostanú vo vnútri.
Stopa siaha do februára, spôsob infekcie zatiaľ nepoznáme
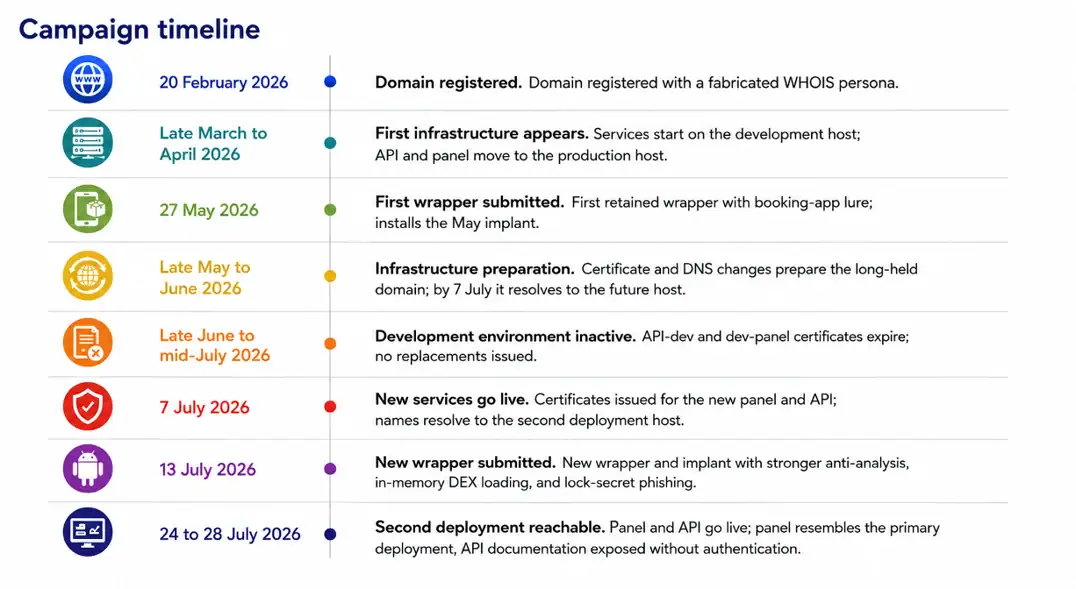
Infraštruktúru spojenú s Manicom vystopoval ThreatFabric až do februára 2026. Vývojové a produkčné služby sa objavovali počas marca a apríla a prvý zachovaný zavádzač spolu so samotným implantom výskumníci zaznamenali koncom mája.
V júli už novšia verzia obsahovala silnejšiu ochranu proti analýze, načítavanie DEX kódu priamo do pamäte a techniku na vylákanie tajného kódu uzamknutej obrazovky. Operácia teda podľa bezpečnostnej firmy nevyzerá ako jednorazový experiment, ale ako malvér, ktorý sa naďalej vyvíja.
Jedna zásadná otázka však stále zostáva otvorená: ako sa Manic k prvej obeti dostane. ThreatFabric zatiaľ nepopísal potvrdený prvotný distribučný kanál celej kampane. Výskumníci síce analyzovali zavádzače a implanty, no z dostupných dát nemožno tvrdiť, že sa malvér šíri konkrétnou SMS kampaňou, cez Google Play alebo cez jednu konkrétnu falošnú aplikáciu.
Aj preto by bolo nesprávne strašiť slovenských používateľov tvrdením, že ich banka bola „hacknutá“. Ide o škodlivý kód, ktorý cieli na aplikácie nainštalované v telefóne obete. Samotná banková alebo štátna aplikácia nemusí obsahovať žiadnu zraniteľnosť.
Toto si na Androide skontroluj
Najväčšiu pozornosť si zaslúžia aplikácie, ktorým si povolil služby prístupnosti. Presný názov položiek sa podľa výrobcu telefónu líši, základná cesta však vedie cez Nastavenia → Prístupnosť/Accessibility. V tejto časti skontroluj predovšetkým nainštalované alebo stiahnuté služby.
Ak tam nájdeš aplikáciu, ktorú nepoznáš, alebo program, pri ktorom nedáva žiadny zmysel, aby dokázal čítať obrazovku a vykonávať dotyky, oprávnenie vypni a aplikáciu prever. Rovnakú kontrolu sa oplatí urobiť pri prístupe k notifikáciám a pri aplikáciách nainštalovaných mimo oficiálneho obchodu.
Google zároveň odporúča ponechať Play Protect zapnutý. Kontrolu nájdeš v Obchode Play po otvorení profilu a položky Play Protect. V nastaveniach má zostať aktívna možnosť Scan apps with Play Protect. Systém kontroluje aplikácie z Google Play aj potenciálne škodlivé programy z iných zdrojov, môže na ne upozorniť, zablokovať ich alebo ich zo zariadenia odstrániť.
NBS vo svojich aktuálnych odporúčaniach zároveň pripomína pravidlo, ktoré pri mobilných útokoch zostáva mimoriadne účinné: neinštaluj aplikáciu len preto, že ťa k tomu niekto vyzval telefonátom, SMS alebo e-mailom. Banke ani človeku, ktorý sa za banku vydáva, neposkytuj PIN, prihlasovacie údaje či jednorazové autorizačné kódy.
Ak máš reálne podozrenie, že telefón môže byť kompromitovaný, nepoužívaj ho na ďalšie prihlasovanie do banky, e-mailu či správcu hesiel. Banku kontaktuj z dôveryhodného zariadenia a nechaj si preveriť podozrivé transakcie. Citlivé heslá je bezpečnejšie meniť z iného, čistého telefónu alebo počítača.
Slovensko je cieľ, nie potvrdené ohnisko nákazy
Pri Manicu treba oddeliť dve veci. Prvá je potvrdená: bezpečnostní výskumníci našli medzi sledovanými aplikáciami slovenské bankové aj štátne/eID ciele a malvér disponuje veľmi silnými schopnosťami na odchyt údajov a ovládanie telefónu.
Druhá zatiaľ potvrdená nie je: nepoznáme rozsah útokov na Slovensku, počet napadnutých Slovákov ani dôkaz o masovom útoku proti klientom konkrétnej domácej banky.
To však nie je dôvod Manic podceniť. Telefón dnes často spája banku, e-mail, dvojfaktorové kódy, elektronickú identitu a heslá do jedného zariadenia. Malvér, ktorý dokáže sledovať všetky tieto vrstvy naraz a pritom pracovať priamo so skutočnými aplikáciami, preto nepotrebuje prelomiť zabezpečenie banky. Stačí mu dostať dostatočne silné oprávnenia priamo v telefóne používateľa.
A práve to je na Manicu najnebezpečnejšie.
Čítajte viac z kategórie: Novinky
Ďakujeme, že čítaš Fontech. V prípade, že máš postreh alebo si našiel v článku chybu, napíš nám na redakcia@fontech.sk.
Teraz čítajú
Predali len 15 000 lístkov a štát stojí až 70-tisíc eur mesačne. Slovenská aplikácia je absolútne fiasko
Slováci si našli nečakaného favorita. Toto je mobil, ktorý kupujú viac než nový iPhone
Slováci môžu získať štedré dotácie na tepelné čerpadlo a fotovoltiku. O poradí rozhodne jediný klik
Slovensko čaká historická šanca, aká tu nebola od roku 1999. Do vesmíru sa dostane prvá Slovenka
Operátor rozdáva zľavy až 240 eur. K novému mobilu môžeš získať ďalšie zariadenie za 0 eur
NAJČÍTANEJŠIE ZO STARTITUP
Kúpiš ich aj do 10-tisíc eur: Odborníci vybrali 8 nesmrteľných áut, ktoré dokážu najazdiť státisíce kilometrov
 PREMIUM
„Začínali sme s 10-tisíc eurami, dnes máme obrat 450-tisíc.“ Zo študentského projektu vybudovali úspešný biznis
Sociálna poisťovňa ťa môže pripraviť o 1 095 eur ročne. V jednom prípade ti zníži dôchodok až o 12,5 %
Miliardár Strnad chce za 30 miliárd eur ovládnuť legendárnu značku Ray-Ban. Rozhodne 8 dedičov

Testy odhalili nebezpečný nadlimit E 950: Úrad verejného zdravotníctva sťahuje z trhu známy výživový doplnok
- 24 hod
- 48 hod
- 7 dní
-
- Potvrdené. Votrelec dostane nový film, na palube je aj Ridley Scott. Diváci však chcú niečo iné
- Fantasy hit sa vracia vo veľkom. Nová séria sľubuje vojnu a zásadný zlom
- Jej autám ľudia nevedia odolať. Predaj elektromobilov japonskej automobilky vystrelil o 127 %
- BYD prerástlo Toyotu, Ford, GM aj Teslu dohromady. Ich automobilové impérium prepísalo históriu
- Kedysi stáli majland, dnes ich kúpiš za zlomok ceny. Toto sú top jazdené elektromobily pod 23-tisíc eur
-
- BYD prerástlo Toyotu, Ford, GM aj Teslu dohromady. Ich automobilové impérium prepísalo históriu
- Nemci riešia bezpečnostnú nočnú moru elektromobilov. Po Volkswagene zasiahla aj Audi
- Potvrdené. Votrelec dostane nový film, na palube je aj Ridley Scott. Diváci však chcú niečo iné
- Fantasy hit sa vracia vo veľkom. Nová séria sľubuje vojnu a zásadný zlom
- Netflix ukazuje najväčší vojnový film roka. Dorazí už čoskoro a ukáže tragický príbeh podľa skutočnosti
-
- Vedci vytvorili motor, aký svet ešte nevidel. 2000-ročný vynález zvýšil elektrický prúd až 100-násobne
- Vodič išiel 81 km/h a prišiel o vodičák. Narazil na nekompromisné pravidlo
- Nemci riešia bezpečnostnú nočnú moru elektromobilov. Po Volkswagene zasiahla aj Audi
- Nepočuli motor ani žiadny zvuk. Čierny trojuholník s rýchlosťou 2 900 km/h zaskočil celý svet
- Nové sci-fi konečne dorazilo online. Stojí za ním tvorca Gladiátora
Volkswagen prepustí až 100-tisíc ľudí. Z Nemecka napriek tomu zazneli prekvapivé slová
Európa čakala veľký solárny prepad. Zatmenie ukázalo, prečo veľké číslo pre Slovensko neplatilo
Výrobcom počítačov a mobilov končí obľúbený trik. EÚ prísne skoncuje s falošnou ekológiou
Má stáť zelená energia 120 eur za MWh? ÚRSO označil zelenú energiu za drahý omyl, pravda je iná
Európa chcela odstrihnúť Putina, deje sa však opak. Dovoz ruského LNG prudko vzrástol
USA chystajú vesmírny štít za 160 miliárd eur. Prvý ostrý zásah príde v roku 2029
Mochovce dosiahli kľúčový míľnik. Štvrtý blok už rozbehol jadrovú reakciu
NAJČÍTANEJŠIE ZO STARTITUP
Kúpiš ich aj do 10-tisíc eur: Odborníci vybrali 8 nesmrteľných áut, ktoré dokážu najazdiť státisíce kilometrov
 PREMIUM
„Začínali sme s 10-tisíc eurami, dnes máme obrat 450-tisíc.“ Zo študentského projektu vybudovali úspešný biznis
Sociálna poisťovňa ťa môže pripraviť o 1 095 eur ročne. V jednom prípade ti zníži dôchodok až o 12,5 %
Miliardár Strnad chce za 30 miliárd eur ovládnuť legendárnu značku Ray-Ban. Rozhodne 8 dedičov