Viac ako 5 miliárd iPhonov a Androidov ohrozuje banálna funkcia. Radšej ju vypni


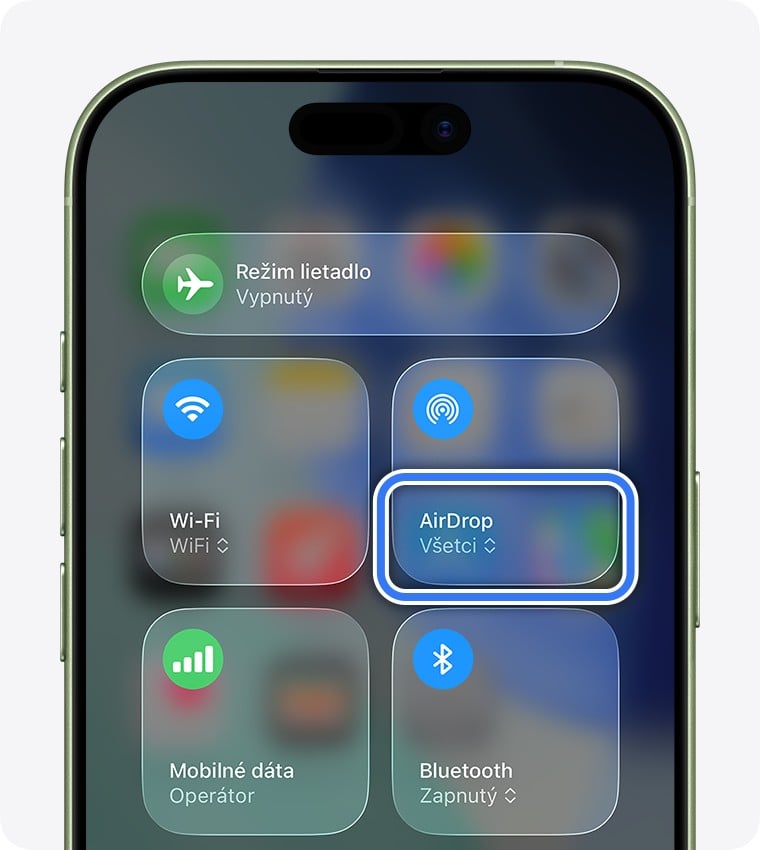
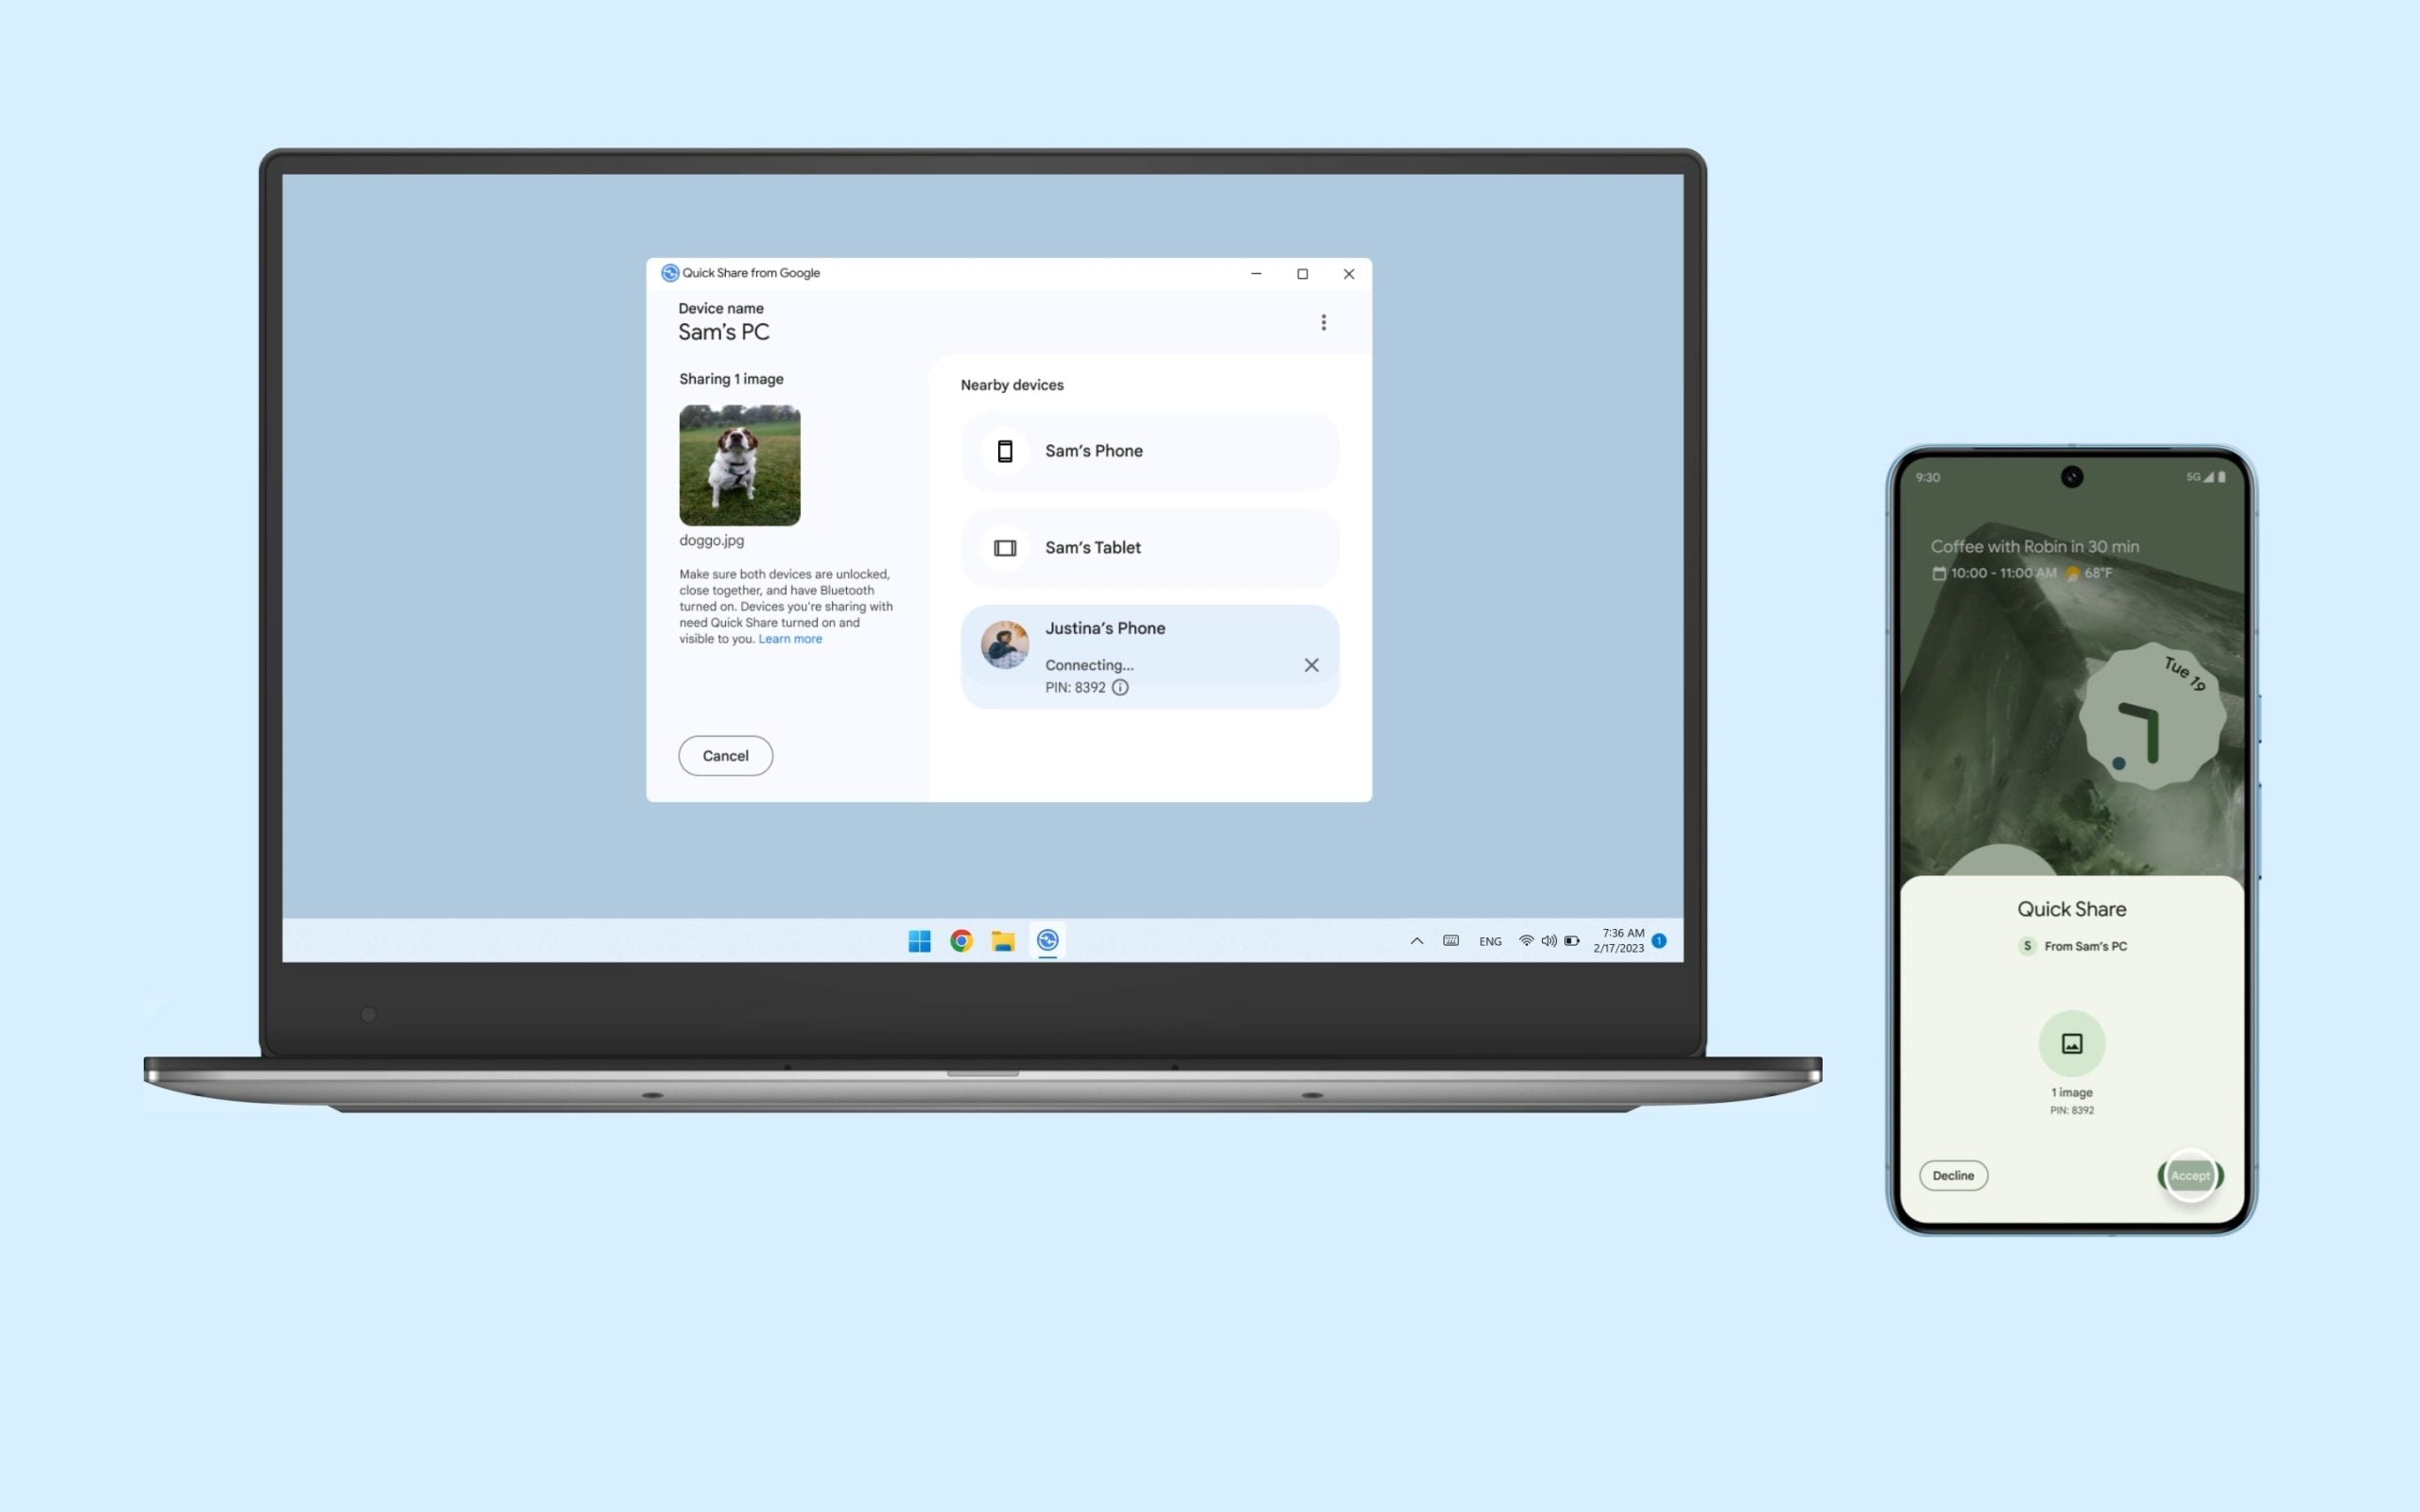
Poslať fotku do notebooku, preniesť video kamarátovi alebo skopírovať text z telefónu do počítača dnes zaberie len pár sekúnd. Funkcie ako AirDrop či Quick Share patria medzi najpraktickejšie vychytávky moderných smartfónov a väčšina ľudí ich používa bez toho, aby premýšľala nad tým, čo sa deje na pozadí.
Dostaň Fontech do svojich Google odporúčaní
Pridať ako preferovaný zdroj Fontech, odkaz sa otvorí v novom oknePráve tam sa však podľa bezpečnostných výskumníkov skrýva problém. Odborníci z nemeckého výskumného centra CISPA Helmholtz Center for Information Security objavili šesť bezpečnostných zraniteľností, ktoré zasahujú technológie AirDrop a Quick Share. Ide o systémy využívané v miliardách zariadení s iOS, Androidom, macOS aj Windows.
Hoci nejde o chyby, ktoré by útočníkovi automaticky otvorili prístup k tvojim fotografiám alebo heslám, ukazujú, že aj zdanlivo jednoduché zdieľanie súborov predstavuje oveľa väčšiu bezpečnostnú výzvu, než sa na prvý pohľad zdá.
Útočník nepotrebuje internet ani číslo
Na rozdiel od väčšiny kybernetických útokov tentoraz nejde o podvodný e-mail, škodlivú prílohu ani falošnú webovú stránku. Útočník nemusí poznať tvoje telefónne číslo, e-mailovú adresu ani ťa presvedčiť, aby si na niečo klikol. Stačí jediné: nachádzať sa dostatočne blízko.
Výskumníci ukázali, že v určitých prípadoch postačí obyčajný notebook vybavený Wi-Fi adaptérom a vzdialenosť približne 10 až 30 metrov. Ak má používateľ AirDrop alebo Quick Share nastavený tak, aby bolo zariadenie viditeľné pre každého, systém začne s druhým zariadením komunikovať ešte predtým, ako sa na obrazovke objaví akékoľvek upozornenie.
To však neznamená, že útočník automaticky získa prístup k telefónu. Výskum ukazuje skôr to, že prvotná komunikácia medzi zariadeniami obsahuje miesta, kde možno vyvolať chyby alebo obísť niektoré bezpečnostné mechanizmy.
Zaujímavé je, že problém nevznikol preto, že by Apple alebo Google zanedbali bezpečnosť. Práve naopak. Moderné operačné systémy sú navrhnuté tak, aby všetko fungovalo čo najjednoduchšie. Keď otvoríš ponuku na zdieľanie fotografie, nechceš čakať niekoľko sekúnd, kým telefón začne vyhľadávať okolité zariadenia. Očakávaš, že ich uvidí okamžite.
Aby to bolo možné, systém robí veľkú časť práce ešte predtým, než o zdieľanie vôbec požiadaš. Na pozadí preto neustále bežia služby, ktoré sledujú okolie a zisťujú, či sa v dosahu nenachádza ďalšie kompatibilné zariadenie. V ekosystéme Apple rovnaký proces zabezpečuje nielen AirDrop, ale aj AirPlay, Universal Clipboard, Handoff či Continuity Camera. Všetky tieto funkcie využívajú proces s názvom sharingd.
Práve preto sú zariadenia Apple schopné takmer okamžite pokračovať v rozpracovanej práci medzi iPhonom, Macom či iPadom. Rovnakú filozofiu využíva aj Quick Share v Androide. Lenže každá služba, ktorá neustále „počúva“ svoje okolie, zároveň predstavuje ďalší potenciálny cieľ pre útočníkov.
Rozobrali systémy do posledného detailu
Výskumníci tentoraz neobjavili chybu náhodou. AirDrop aj Quick Share totiž patria medzi proprietárne technológie, ktorých vnútorné fungovanie výrobcovia verejne detailne nepopisujú.
Autori štúdie preto oba protokoly najskôr spätne analyzovali, zrekonštruovali ich komunikáciu a následne vytvorili vlastný testovací nástroj, ktorý dokázal simulovať tisíce rôznych scenárov komunikácie medzi zariadeniami.
Výsledkom bolo odhalenie šiestich zraniteľností. Tri sa týkajú AirDropu v systémoch iOS a macOS, ďalšie dve zasahujú Quick Share od Samsungu a posledná ovplyvňuje aplikáciu Quick Share pre Windows. Google podľa autorov výskumu za jej nahlásenie dokonca vyplatil odmenu v rámci programu Bug Bounty.
Výskumníci ďalej zistili, že Apple a Android majú odlišné problémy. Pri zariadeniach Apple dokážu špeciálne upravené dátové pakety preťažiť proces sharingd, ktorý následne spadne.
Na prvý pohľad to nemusí pôsobiť dramaticky, no dôsledok je širší. Keďže rovnaký proces obsluhuje viacero funkcií systému, prestane fungovať nielen AirDrop, ale aj ďalšie služby postavené na rovnakom základe, napríklad Handoff alebo Universal Clipboard. Ide teda predovšetkým o útok typu odmietnutia služby (DoS), nie o krádež používateľských dát.
Pri Quick Share je situácia odlišná. Výskumníci odhalili nedostatky v procese nadväzovania spojenia medzi zariadeniami. V niektorých prípadoch systém spracuje časť komunikácie ešte pred úplným overením druhej strany. To môže umožniť obísť niektoré bezpečnostné kontroly alebo zneužiť chyby v implementácii, najmä vo verziách pre Samsung a Windows. Výskumníci síce nepreviedli útok vedúci ku krádeži dát, upozorňujú však, že podobné chyby môžu vytvárať priestor na zložitejšie útoky v budúcnosti.
Väčšina používateľov je v bezpečí
Hoci titulky o „piatich miliardách zraniteľných zariadení“ znejú dramaticky, realita je podstatne menej alarmujúca. Výskumníci nenašli univerzálny spôsob, ako sa dostať do akéhokoľvek iPhonu či Androidu. Odhalené chyby si vyžadujú veľmi konkrétne podmienky a fyzickú blízkosť útočníka.
Dôležité tiež je, že Apple, Google aj Samsung o zraniteľnostiach vedia. Niektoré opravy už výrobcovia vydali, ďalšie sa nachádzajú v procese koordinovaného zverejňovania a testovania. Výskumníci zatiaľ nenašli dôkazy, že by boli tieto chyby zneužívané pri reálnych útokoch.
Práve zodpovedné nahlásenie výrobcovi patrí medzi štandardný postup pri objavení podobných bezpečnostných problémov. Cieľom nie je vyvolať paniku, ale umožniť vývojárom pripraviť opravy ešte predtým, ako sa technické detaily dostanú medzi útočníkov.
Ako minimalizovať riziko
Ak AirDrop alebo Quick Share používaš len občas, existuje jednoduchý spôsob, ako znížiť riziko na minimum. Najväčší problém predstavuje režim, v ktorom je zariadenie viditeľné pre každého používateľa v okolí. V takom prípade začne telefón komunikovať aj s neznámymi zariadeniami, ktoré sa dostanú do jeho dosahu.
Oveľa bezpečnejšou voľbou je:
- používať zdieľanie iba pre kontakty,
- funkciu úplne vypnúť a zapínať ju len vtedy, keď ju skutočne potrebuješ,
- pravidelne inštalovať bezpečnostné aktualizácie systému.
Ide o drobné opatrenia, ktoré výrazne obmedzujú priestor na podobné útoky.
Smartfóny robia oveľa viac, než vidíš na obrazovke
Nový výskum zároveň pripomína jednu dôležitú vec. Dnešné smartfóny už dávno nečakajú, kým stlačíš tlačidlo.
Neustále vyhľadávajú ďalšie zariadenia, synchronizujú údaje, pripravujú spojenie s notebookom, inteligentnými hodinkami či televízorom a zabezpečujú, aby všetko fungovalo okamžite. Používateľ vďaka tomu nemusí nič nastavovať, no zároveň pribúdajú procesy, ktoré bežia na pozadí a predstavujú ďalší potenciálny cieľ pre bezpečnostných výskumníkov.
Práve preto sa v posledných rokoch čoraz častejšie objavujú zraniteľnosti v technológiách, ktoré fungujú bez zásahu používateľa. Čím pohodlnejšie sú, tým náročnejšie je zabezpečiť ich proti všetkým možným scenárom útoku.
Zaujímavé je, že Apple nedávno oznámil aj zmenu svojej stratégie vydávania bezpečnostných opráv. Spoločnosť chce skrátiť čas medzi objavením chyby a vydaním záplaty, keďže nástroje umelej inteligencie podľa nej môžu útočníkom pomôcť hľadať nové zraniteľnosti rýchlejšie ako v minulosti.
Čítajte viac z kategórie: Cyber
Ďakujeme, že čítaš Fontech. V prípade, že máš postreh alebo si našiel v článku chybu, napíš nám na redakcia@fontech.sk.
Teraz čítajú
Jeden z 300 volaných im naletí. Slováci prišli cez telefón o viac než milión eur, na toto si daj pozor
Slovensko čelí novej ruskej hrozbe, následky uvidíme všetci. Susedná krajina už na ňu doplatila
Američania stavili na nezvyčajný zdroj energie. Takýto jadrový reaktor svet ešte nevidel

Rockstar môže mať oveľa väčší problém, než sa zdalo. Hra GTA 6 je údajne už v rukách viacerých ľudí

Vedci našli náhradu za lítium. Táto batéria sa nabije za 3 minúty a vydrží 60 000 cyklov
NAJČÍTANEJŠIE ZO STARTITUP
Kúsky od nej majú Plačková, Gáborík aj Vinczeová: Za najdrahšie modely mladej dizajnérky zaplatíš 800 eur (ROZHOVOR)
Slovenské dôchodky zmrazili až do roku 2028. Slováci dostanú tieto sumy (PREHĽAD)
Vedci porovnali vegetariánov a mäsožravcov: Jedna skupina získala o 70 % viac svalov
Psychické problémy zasiahli 80 % Slovákov. Psychológ varuje pred častou chybou
Účty za kúrenie môžu klesnúť až o 25 %. Odborníčka prezradila jednoduchý trik, ktorý mnohí Slováci prehliadajú
- 24 hod
- 48 hod
- 7 dní
-
- O toto išlo Rusom celý čas. Obsadili jedno z najväčších ložísk dôležitej suroviny v Európe
- Program na večer je jasný. Netflix práve pridal najväčší film októbra, prvé recenzie sú poriadne kruté
- Nový akčný film práve dorazil online. Natáčal sa aj na Slovensku
- Nemci posunuli tepelné čerpadlá na novú úroveň. Pri 160 °C môžu nahradiť fosílne palivá
- Počasie odhalilo achillovú pätu moderných domov. Ľudia riešia ťažkú dilemu
-
- O toto išlo Rusom celý čas. Obsadili jedno z najväčších ložísk dôležitej suroviny v Európe
- Ohromne zbohatnú a spasia Európu. Blízko Slovenska našli obrovské ložisko ropy a plynu
- Program na večer je jasný. Netflix práve pridal najväčší film októbra, prvé recenzie sú poriadne kruté
- Nemci posunuli tepelné čerpadlá na novú úroveň. Pri 160 °C môžu nahradiť fosílne palivá
- Útočné drony sa už neskryjú. Nová zbraň s 4D radarom ich sleduje na vyše 800 metrov aj v pohybe
-
- Černobyľ po 40 rokoch opäť prekvapil vedcov. Odhalili nečakanú vlastnosť rádioaktívneho paliva
- O toto išlo Rusom celý čas. Obsadili jedno z najväčších ložísk dôležitej suroviny v Európe
- Európska jadrová veľmoc ukázala svoju novú zbraň s doletom 9500 km. Letí rýchlosťou až Mach 20
- Ohromne zbohatnú a spasia Európu. Blízko Slovenska našli obrovské ložisko ropy a plynu
- Je to tu. Najväčší film roka 2026 práve dorazil online aj s dabingom
Volkswagen prepustí až 100-tisíc ľudí. Z Nemecka napriek tomu zazneli prekvapivé slová
Európa čakala veľký solárny prepad. Zatmenie ukázalo, prečo veľké číslo pre Slovensko neplatilo
Výrobcom počítačov a mobilov končí obľúbený trik. EÚ prísne skoncuje s falošnou ekológiou
Má stáť zelená energia 120 eur za MWh? ÚRSO označil zelenú energiu za drahý omyl, pravda je iná
Európa chcela odstrihnúť Putina, deje sa však opak. Dovoz ruského LNG prudko vzrástol
USA chystajú vesmírny štít za 160 miliárd eur. Prvý ostrý zásah príde v roku 2029
Mochovce dosiahli kľúčový míľnik. Štvrtý blok už rozbehol jadrovú reakciu
NAJČÍTANEJŠIE ZO STARTITUP
Kúsky od nej majú Plačková, Gáborík aj Vinczeová: Za najdrahšie modely mladej dizajnérky zaplatíš 800 eur (ROZHOVOR)
Slovenské dôchodky zmrazili až do roku 2028. Slováci dostanú tieto sumy (PREHĽAD)
Vedci porovnali vegetariánov a mäsožravcov: Jedna skupina získala o 70 % viac svalov
Psychické problémy zasiahli 80 % Slovákov. Psychológ varuje pred častou chybou